

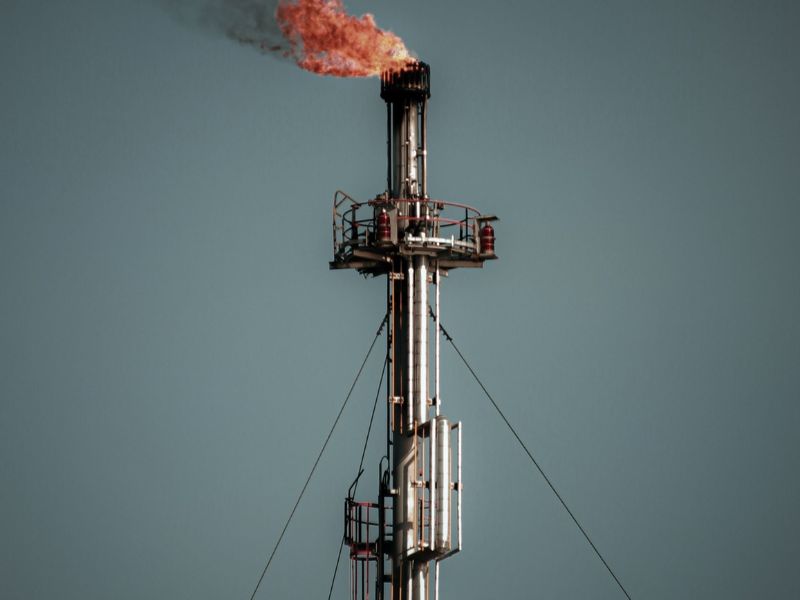

Para una refinería, un gasoducto o una planta de generación de energía, detenerse unas horas puede significar pérdidas millonarias y afectar el abastecimiento de combustible, electricidad y otros servicios esenciales. Ese es el panorama que plantea un reciente estudio de la firma de ciberseguridad Kaspersky, según el cual el 27% de las empresas de petróleo, gas y energía en América Latina ha sufrido incidentes vinculados a una inversión insuficiente en protección digital. Es la proporción más alta entre todos los sectores analizados en la región.
Más tecnología, más puertas abiertas
El sector atraviesa una transformación digital acelerada. Sensores conectados, automatización, análisis avanzado de datos y monitoreo a distancia permiten operar con mayor eficiencia, pero también multiplican los puntos por los cuales un atacante puede intentar entrar. En otras palabras, cuanto más conectada está una operación, más grande es el terreno que hay que proteger.
Los datos del equipo de respuesta a emergencias industriales de Kaspersky (ICS CERT) confirman esa exposición: América Latina es la segunda región del mundo más afectada por amenazas contra sistemas industriales. En el 20,4% de las computadoras que controlan procesos industriales se detectaron objetos maliciosos.
Un simple correo puede ser la puerta de entrada
Los métodos de ataque más frecuentes no son los más sofisticados, sino los más cotidianos: correos electrónicos engañosos, documentos infectados y páginas falsas diseñadas para robar contraseñas. Con esas credenciales, los delincuentes acceden a los sistemas corporativos y desde allí buscan avanzar hacia los equipos que operan la infraestructura.
«Uno de los principales riesgos para la industria no es solo la intrusión inicial, sino la capacidad de los atacantes de avanzar desde entornos corporativos hacia sistemas industriales críticos, lo que puede afectar directamente la continuidad operacional», advirtió Andrés Giarletta, director de Preventas para Américas de Kaspersky. Por ello, subrayó la necesidad de integrar la seguridad de los sistemas administrativos (TI) con la de los sistemas que controlan la operación industrial (OT).
Las empresas empiezan a reaccionar
Según el mismo estudio, las compañías de la región han comenzado a reforzar sus defensas. Entre las medidas más adoptadas figuran:
- 53%: software de detección de amenazas y programas de formación.
- 45%: contratación de más especialistas en tecnología.
- 32%: soluciones de protección de equipos y servicios en la nube (en ambos casos).
Falta de talento, otro obstáculo
A ello se suma un problema que las empresas conocen bien: la escasez de profesionales capaces de combinar conocimientos de tecnología y de operación industrial. Reclutar y retener a ese talento resulta cada vez más difícil, lo que limita la capacidad de las organizaciones para prevenir, detectar y responder a los ataques por sí solas.
Seis recomendaciones para proteger la operación
Kaspersky plantea un enfoque integral que combine tecnología, procesos y personas, además del cumplimiento de las normativas para infraestructuras críticas. Estas son sus principales sugerencias:
- Filtrar y monitorear el correo electrónico con herramientas que detengan campañas de engaño, códigos maliciosos y archivos sospechosos.
- Separar las redes: mantener aisladas la red administrativa y la red industrial para limitar el avance de un posible intruso.
- Controlar los dispositivos USB y otros medios extraíbles, revisándolos antes de conectarlos.
- Capacitar de forma permanente al personal para que identifique intentos de fraude e ingeniería social.
- Proteger los entornos industriales con tecnología especializada, como Kaspersky Industrial CyberSecurity, que mejora la visibilidad, el monitoreo y la respuesta ante amenazas.
- Apoyarse en servicios especializados de inteligencia de amenazas, detección y respuesta gestionada, evaluación de compromisos y respuesta a incidentes, sobre todo cuando la empresa no cuenta con suficiente experiencia interna.
La conclusión del estudio es clara para los directivos del sector: la ciberseguridad dejó de ser un asunto exclusivamente técnico y se convirtió en una condición para garantizar la continuidad del negocio.


